법무법인 화우는 18일 뉴스레터에서 개인정보보호위원회와 한국인터넷진흥원(KISA)이 2026년 9월 11일 시행된 「개인정보 보호법」 제34조 내용을 반영해 「개인정보 유출등 대응 안내서」를 공개했다고 전했다.
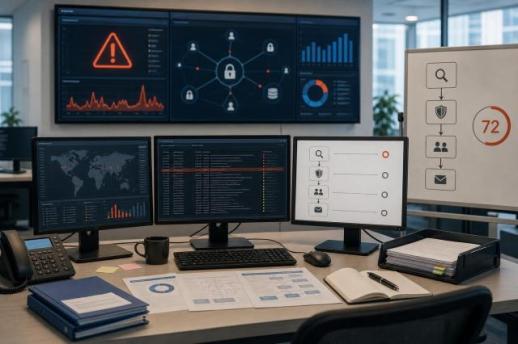
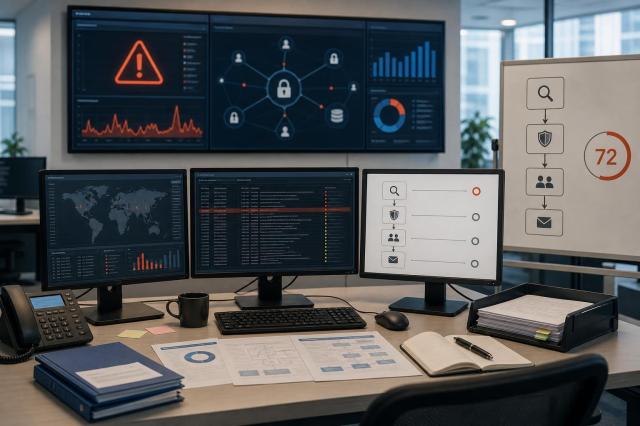
화우가 정리한 안내서의 핵심은 개인정보 유출이 확정되지 않았더라도 가능성만으로 72시간 이내 통지 의무를 부과하는 개인정보 '유출등 가능성 통지' 제도 신설이다. 또 개인정보 유출등 통지 항목에는 손해배상·법정손해배상 청구 및 분쟁조정 등 정보주체의 법적 권리 안내와 비밀번호 변경 방법 등 계정 보호조치가 추가돼 5개에서 7개로 확대됐다.
항목·경위가 확인되지 않은 경우의 우선 통지 범위도 종전 제3~5호에서 제3~7호로 넓어졌다. 화우는 안내서가 실제 제재·판결 사례와 FAQ를 통해 통지 지연, 항목 누락 등 자주 발생하는 오류 유형을 제시하고 있다고 소개했다.
실무적으로는 사고 초기의 불완전한 정보 상태에서도 판단과 보고가 요구되는 만큼 인지 시점과 확인 경과를 로그로 뒷받침할 수 있는 체계가 필요하다고 화우는 봤다. 특히 '유출등 가능성 통지'는 긴급조치를 이유로 지연할 수 없고 천재지변 등 부득이한 사유만 인정된다고 정리했다.
화우는 개인정보처리자가 유출등 사실을 알게 된 경우 유출 대상자가 소수라는 이유로 통지를 생략할 수 없고, 암호화된 개인정보가 유출된 경우에도 통지·신고 의무는 면제되지 않는다고 짚었다. 또 정보주체의 연락처를 보유하고 있으면 홈페이지 게시만으로 개별 통지를 갈음할 수 없고, 이는 연락처를 알 수 없는 경우의 보충적 수단으로만 허용된다고 전했다.
신용정보회사등이 보유한 개인신용정보가 누설된 경우에는 「개인정보 보호법」이 아닌 「신용정보의 이용 및 보호에 관한 법률」 제39조의4가 우선 적용된다는 점도 함께 언급했다. 화우는 공공기관 및 1천 명 이상의 정보주체에 관한 개인정보를 처리하는 개인정보처리자는 이번 개정 내용을 기존 내부 매뉴얼과 사고 보고·통지·신고 절차에 반영할 필요가 있다고 정리했다.
※ 이 기사는 공개된 자료를 바탕으로 AI 기술을 활용해 분석·정리한 기사입니다.